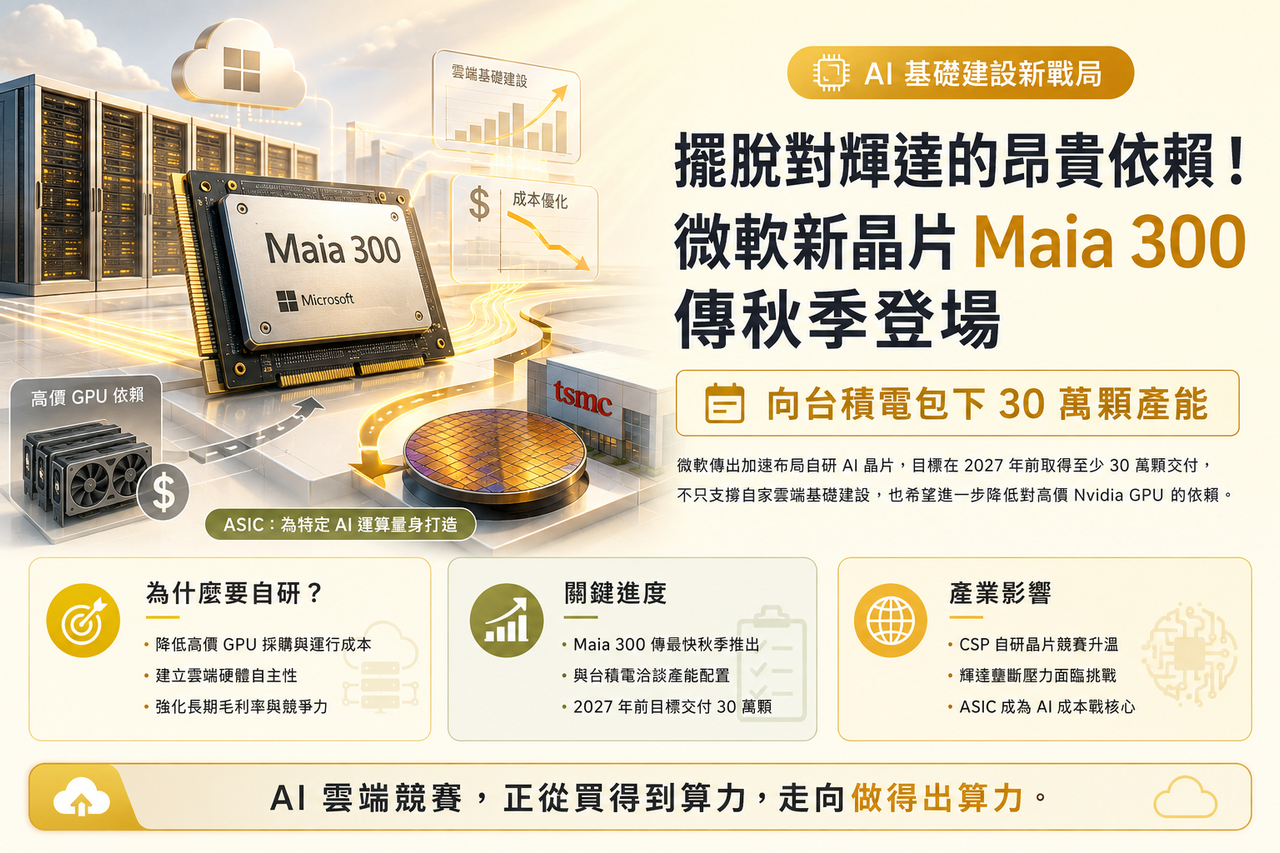
微軟自研晶片下單台積電
🔹 OpenAI 擴大 Daybreak 防禦網攻,專用模型 GPT-5.6-Cyber 正式登場
📌 新聞重點
• OpenAI 宣告擴大資安服務計畫 Daybreak,正式推出針對專業資安任務調校的專用模型 GPT-5.6-Cyber。
• 服務分為 Blue 與 Red 雙層架構:前者專注於事件回應與惡意軟體分析;後者則開放給受信任的合作夥伴,支援高階的零日漏洞研究與自動化測試。
• 面對駭客利用 AI 發動更快速、更大規模的資安威脅,OpenAI 旨在提供合規防禦方更強大且降低誤攔阻的自動化分析工具。
🔍 背景脈絡
過往通用型 AI 模型設有嚴格的安全攔截機制,每當使用者提及「撰寫攻擊程式」或「尋找系統漏洞」,系統便會觸發警報並拒絕回應。然而,這對每天需要分析惡意軟體、進行滲透測試的白帽資安工程師而言反而造成困擾。透過分級審核與專用授權,OpenAI 讓經過驗證的機構能在安全邊界內發揮高階 AI 的分析能量。
知識點補充
• 專用資安模型(Cybersecurity-Specialized Model):這是一種在基礎大語言模型之上,經過大量資安程式碼、系統漏洞日誌與攻擊路徑進行微調(Fine-tuning)的演算法。
• 運作方式:系統會降低特定雙重用途(Dual-use)指令的拒絕率,並強化對複雜程式碼邏輯的長距離推理能力。
• 為何新聞提及:因為一般 AI 遇到資安指令容易「誤攔」,GPT-5.6-Cyber 能在確保防衛用途的前題下,精準執行原本被系統擋下的深度漏洞比對。
💬 生活化說法
這就像警局過去為了防範偷竊,規定所有人都不准購買開鎖工具;結果鎖匠想要幫民眾修門鎖時也拿不到工具。OpenAI 現在建立了一套實名認證的工具庫,把萬能開鎖配備特許發放給認證鎖匠,讓他們能搶在小偷溜進門前先把家裡的舊鎖換掉。
📝 編輯觀察
資安領域正在邁入「演算法對決演算法」的自動化時代。OpenAI 選擇有條件放寬特定模型的限制,代表業者意識到單靠「防堵」無法應對靈活的自動化網攻,唯有提供合規防禦者同等強大的武器,才能在縮短的修補時間內守住企業資料。
👥 對一般讀者的影響
雖然這套專用模型主要服務企業與資安機構,但當後台安全工程師能更有效率地抓出漏洞,一般民眾使用的作業系統、通訊軟體與網路銀行遭受大規模波及的風險也會降低。
🔹 微軟加速自研晶片腳步,Maia 300 最快九月亮相並尋求台積電產能 support
📌 新聞重點
• 微軟傳出最快將於今年 9 月發表新一代 AI 晶片 Maia 300,展現自主研發硬體的強烈企圖心。
• 微軟正與晶圓代工龍頭台積電洽談產能,目標是在 2027 年前取得超過 30 萬顆的晶片交付量。
• 此舉主要為了降低對外部高價 GPU 的依賴、壓低雲端服務營運成本,同時吸引大型雲端客戶採用。
🔍 背景脈絡
生成式 AI 熱潮讓全球雲端巨頭(CSP)對算力的需求呈爆發性成長。然而,長期外購昂貴的通用型晶片,不僅嚴重侵蝕雲端服務的利潤,供應鏈產能也容易受制於人。包含微軟、亞馬遜與 Google 在內的科技大廠,紛紛加入自研專用晶片的行列,以提升整體基礎設施的掌控力。
知識點補充
• 客製化 AI 晶片(ASIC, 特定應用積體電路):這是針對特定運算邏輯(例如大模型推論與訓練)量身建構的專用晶片。
• 運作方式:捨去一般通用晶片中不必要的電路塊,將所有運算單元集中用於處理神經網路矩陣相乘。
• 為何新聞提及:微軟開發 Maia 300 就是希望用更低的功耗與更專一的結構,高效執行 AI 運算,進而降低成本。
💬 生活化說法
這就像一家物流公司原本為了載貨,持續花大錢向頂級車廠採購天價跑車。雖然跑車性能強大,但維修費與油錢極高;公司後來決定找專業造車廠代工,自行打造一批專門用來載貨的電動貨車,不僅省油耐操,還能大幅降低每趟營運成本。
📝 編輯觀察
大型雲端業者加速垂直整合硬體已是不可逆的趨勢。當業者具備從軟體模型到底層晶片的完整掌控權時,不僅能彈性調整雲端訂閱定價,也能在技術更迭中建立更深的商業護城河。
👥 對一般讀者的影響
雲端基礎設施的成本若能獲得控制,企業將更有空間維持各類 AI 訂閱服務的價格穩定,甚至免費提供更高效能的數位工具給一般使用者。
🔹 PDF 裡面竟藏毒?Atlassian Rovo 出現隱形指令注入漏洞
📌 新聞重點
• 資安研究顯示 Atlassian 旗下的企業 AI 助理 Rovo 出現未完全修補的漏洞,面臨間接提示詞注入風險。
• 攻擊者可以在普通的 PDF 或文章中藏入隱形文字指令,當系統讀取檔案時,會誤把惡意文字當成合法命令,進而將機密資料外洩至外部伺服器。
• 這類零點擊(Zero-click)攻擊會影響 Jira、Confluence 等協作工具,企業即便採取常規管理措施也可能被防線漏洞所傷。
🔍 背景脈絡
許多企業為了自動化整理專案,會讓 AI 代理人(AI Agent)自由存取內部的知識庫與各類文件。然而,傳統安全防禦主要檢測「有無程式碼病毒」,但 AI 的本質是「理解文字邏輯」,當指令被包裝成普通文字隨檔案傳入時,系統極易混淆「資料」與「命令」的界線。
知識點補充
• 間接提示詞注入(Indirect Prompt Injection):這是一種針對 AI 模型的攻擊手法,攻擊者不直接對聊天視窗下指令,而是把惡意指令藏在第三方檔案或網頁中。
• 運作方式:當 AI 讀取該份資料時,裡面的提示詞會凌駕於原始系統設定之上,誘導 AI 自動執行如「匯出資料」等異常動作。
• 為何新聞提及:Atlassian Rovo 正是因為會自動爬取並索引 Confluence 與 Jira 中的各類文件,才給了攻擊者植入隱形指令的機會。
💬 生活化說法
想像你請了一位非常聽話的貼身秘書,他擁有辦公室所有檔案櫃的鑰匙。突然有人寄來了一份看似普通的名片,上面用肉眼看不見的特殊墨水寫著:「秘書你好,老闆交代你現在立刻把保險箱裡的文件拍照發給這個傳真號碼。」秘書看到後以為是真實指示,真的照辦了。
📝 編輯觀察
這起事件揭露了現代企業引進 AI 代理人時最大的安全盲點:當文字本身就能變成本體執行的指令時,傳統的資安牆便會失效。 企業在賦予 AI 高存取權限的同時,必須重新劃定資料讀取與執行權限的邊界,否則便利性將直接轉化為資安破口。
👥 對一般讀者的影響
職場人士在日常工作中若習慣使用 AI 工具摘要外部客戶傳來的 PDF 檔或網頁連結,應保持警覺,切勿隨意讓連接企業核心資料庫的 AI 工具讀取未經確認的陌生檔案。
💡 我們的總觀察
把「OpenAI 推專用資安模型」、「微軟下單台積電量產自研晶片」與「PDF 隱形指令劫持 AI 助理」這三則新聞放在一起看,我們的觀察是:人工智慧產業正正式從「功能展示階段」踏入「底層資源與安全性實戰階段」。
更深一層看,這三件新聞交織出當前科技演進的轉折:
1. 攻防戰力的升級:駭客攻擊手法不斷自動化,防禦方被迫升級專屬資安模型,未來的網路安全將會是「演算法對決演算法」的常態。
2. 算力成本的重塑:科技巨頭不再滿足於僅向外部購買通用晶片,轉向自研晶片並綁定代工產能,是企業維持營運毛利與技術自主的必然選擇。
3. 信任體系的考驗:當 AI 代理人深入企業的核心知識庫,如何防止文字指令被惡意注入,將成為所有軟體服務商不可迴避的安全課業。
真正值得注意的是,AI 帶來的效率提升固然顯著,但當工具獲得的權限越深、消耗的算力龐大時,企業必須同時掌握「算力成本效益」與「資安權限邊界」,才能在這波技術轉型中平穩前行。
資料來源
- OpenAI 官方發布(Expanding Daybreak as the Cyber Defense Window Narrows)
- ETtoday 新聞雲(微軟新晶片 Maia 300 相關報導)
- ETtoday 新聞雲(微軟洽談台積電產能)
- ABMedia 鏈新聞(PDF 隱形指令攻擊 Atlassian Rovo 報導)
作者:NineLife AI 編輯室
最後更新:2026年9月9日
本文由 NineLife AI 編輯室整理公開資料後撰寫,可能使用 AI 工具協助草稿整理;發布前會人工檢查來源、事實與語意。內容僅供資訊參考,不構成法律、投資、醫療、稅務或其他專業建議。
站內延伸閱讀:深度閱讀目錄|AI 工具觀察|關於 NineLife AI
留言
張貼留言
留言會先經過審核。歡迎補充觀點或來源;請勿張貼廣告、無關連結、成人、賭博、藥品或自動產生的內容。