單人一個月燒掉 88 萬元 AI 費!
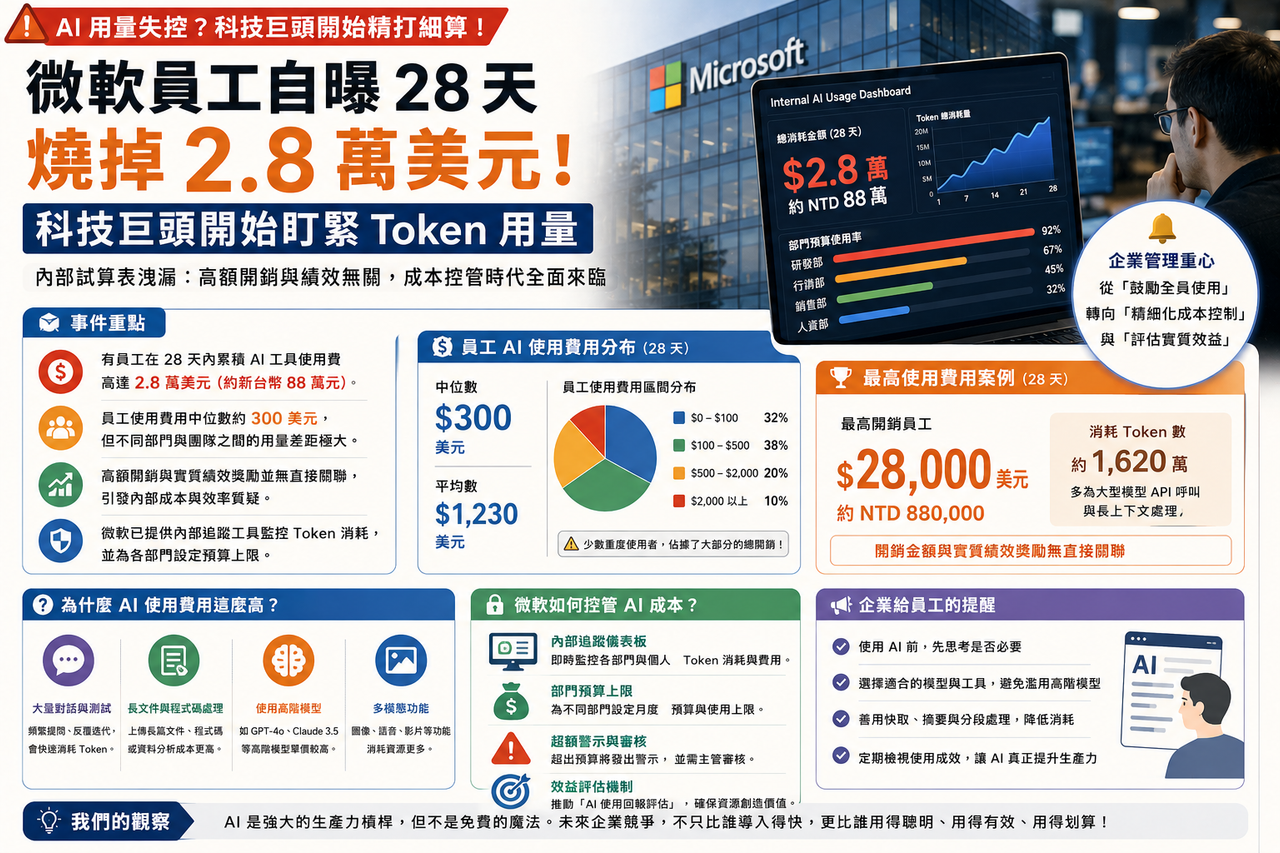
🔹 微軟員工自曝 28 天燒掉 2.8 萬美元!科技巨頭開始盯緊 Token 用量
📌 新聞重點
• 根據微軟內部試算表洩漏數據,有員工在短短 28 天內累積了高達 2.8 萬美元(約新台幣 88 萬元)的 AI 工具使用費用。
• 數據顯示,雖然員工 AI 使用費用的中位數落在 300 美元左右,但不同部門與團隊之間的用量差距極其懸殊,甚至有人的使用開銷與實質績效獎勵並無直接關聯。
• 微軟現已開始提供內部追蹤工具來監控 Token 消耗量,並為各部門設定預算上限。這意味著企業管理重心已從過去的「鼓勵全員使用」,正式轉向「精細化成本控制」與「評估實質效益」。
🔍 背景脈絡
在 AI 發展初期,科技大廠為了推動員工轉型,鼓勵員工將各種任務交給大型語言模型處理。但大語言模型的運算並非免費,背後牽涉龐大的資料中心電力與伺服器硬體耗損。當企業發現高額的 AI 費用並沒有直接換來等比例的產出或業績成長時,傳統財務控管機制必然介入,避免 AI 資源被濫用或無意義地消耗。
知識點補充
Token(運算標記/權牌)
• 它是什麼:Token 是大語言模型用來處理與計算文字的基本單位。在中文裡,一個字或詞可能代表一至數個 Token;在英文裡,大約 4 個字元或 0.75 個單字等於一個 Token。
• 它怎麼運作:不論是向 AI 輸入指令(Input Token)還是讓 AI 輸出文字(Output Token),系統背後都需要顯示卡(GPU)進行算力運作。收費機制通常以「每百萬個 Token 多少美元」來計算。當使用者一次放入極長的文檔或讓 AI 進行複雜推論時,Token 的消耗量就會呈指數級上升。
• 為什麼這則新聞會提到它:微軟開始追蹤員工的 Token 用量,正是因為員工在呼叫 AI 模型時,每一次點擊與對話都在直接消耗公司的實體營運成本。
💬 生活化說法
想像公司給每位員工發了一張「吃到飽計程車卡」,希望大家多跑業務。結果有人拿這張卡搭計程車去隔壁街買早餐,甚至開著車在市區繞圈子打發時間,一個月下來車資高達上百萬元,但業務量卻完全沒增加。公司主管發現後,自然必須把「吃到飽」改成「固定額度配給」,要求大家只有在真正跑大客戶時才能刷卡搭車。
📝 編輯觀察
微軟的舉動是全球企業 AI 政策轉向的重要風向球。未來企業對 AI 工具的評估將從「你有沒有在用」變成「你用了多少 Token、創造了多少商業價值」。市場對於「低成本、高效率」的小型專用模型(SLM)需求可能會大幅增加,以替代昂貴的萬能大模型。
👥 對一般讀者的影響
上班族未來在公司使用企業版 AI 工具時,可能不再能隨心所欲地把整本幾百頁的 PDF 隨手丟給 AI 整理,而是需要學習「精準提問」,用更少、更精確的 Token 得到想要的答案,避免超出部門配給的 AI 預算。
🔹 上百家科技巨頭聯名警告!AI 驅動型網攻升溫,呼籲政府強化集體防禦機制
📌 新聞重點
• OpenAI、Google、Microsoft、Anthropic 等超過百家科技企業聯名簽署公開信,示警隨著 AI 技術快速提升,未來的網路攻擊將變得更頻繁、更自動化且極度複雜。
• 警告指出,包含醫院、水資源供應系統與各類網路基礎設施,都可能成為 AI 自動化攻擊的目标。
• 業界呼籲政府部門與民間企業必須打破隔閡、加強合作,建立全新的資安標準與集體回應機制,在 AI 黑客攻擊爆發前提前防範。
🔍 背景脈絡
AI 是一把嚴重的雙面刃。防禦方可以用 AI 來偵測系統漏洞,但攻擊者同樣能利用生成式 AI 在幾秒鐘內撰寫出極難被察覺的釣魚郵件,甚至是能自動尋找系統弱點並自我演化的惡意程式碼。隨著黑客門檻大幅降低、攻擊速度呈倍數成長,傳統依靠「人工修補漏洞」的資安防禦模式已難以支撐。
知識點補充
AI 驅動型網路攻擊(AI-Powered Cyberattack)
• 它是什麼:指黑客利用人工智慧模型來自動化執行、優化或掩護網路攻擊行為的技術。
• 它怎麼運作:傳統攻擊需要黑客手動撰寫程式碼或寄發郵件;而 AI 驅動型攻擊能自動蒐集目標對象的社交資訊,生成極具說服力的客製化詐騙內容,甚至能利用推論能力自動測試防火牆的邊界漏洞,即時調整攻擊策略。
• 為什麼這則新聞會提到它:科技巨頭們之所以集體出面警告,正是因為黑客使用 AI 工具的速度與複雜度,已經快要超越傳統資安防線的承載極限。
💬 生活化說法
以前的網路黑客就像是小偷拿著萬能鑰匙,一家一家去敲門試鎖,速度慢且容易被巡邏警察發現;現在的 AI 網攻則像是小偷帶了一整支「機器人軍團」,這些機器人不僅能同時向全城數萬家住戶的門鎖進行自動掃瞄,還會自己根據鎖頭的形狀現場 3D 列印出鑰匙,甚至模仿屋主的聲音去騙開大門。
📝 編輯觀察
這起上百家企業的聯合行動,標誌著資安領域正式進入「AI 攻防戰」時代。未來的資安不再只是 IT 部門的技術問題,而是提升到了國家安全與供應鏈韌性層級。缺乏 AI 資安防禦能力的企業,未來可能成為整體產業鏈中最脆弱的漏洞。
👥 對一般讀者的影響
一般人在日常生活中的數位安全風險將會上升,例如接到語音與影像完全由 AI 偽造的親友求助電話,或是收到毫無錯字、極具個人化特徵的詐騙郵件。個人必須提升對各類數位訊息的警覺性,並全面啟用雙重驗證(2FA)。
🔹 AI 寫程式加速爆隱憂!審查速度跟不上,系統事故通報不減反增
📌 新聞重點
• 生成式 AI 程式碼輔助工具讓工程團隊的開發速度大幅提升,Github 等平台上的 Pull Request(PR,代碼合併請求)數量呈爆發式成長。
• 然而,軟體系統的事故通報數量卻悄悄增加。專家指出,開發流程的瓶頸已從「寫程式」轉移到「程式碼驗證與審查(Code Review)」。
• 若團隊資深人力與審查流程沒能跟上,AI 生成的程式碼即使表面上通過了自動測試(綠色勾勾),也只是將嚴重的架構與資安風險延後到上線後爆發;業界已開始要求建立嚴格的代碼來源留存與審核紀錄。
🔍 背景脈絡
GitHub Copilot 等 AI 工具極大地解放了程式設計師的生產力,原本需要幾小時編寫的基礎代碼,現在秒級就能生成。但 AI 產出的程式碼往往缺乏全域架構思維,且容易隱藏細微的邏輯漏洞或過時的函式庫。當工程師過度依賴 AI,並在沒有深度理解的情況下直接打包上線,便會產生大量的「技術債」,導致系統在面臨高流量或特殊狀況時崩潰。
知識點補充
代碼審核(Code Review)與 Pull Request(PR)
• 它是什麼:Pull Request 是工程師完成一段新功能後,發出「請求將我的程式碼合併到主系統」的動作;Code Review 則是其他資深工程師在合併前,仔細檢查這段程式碼是否有錯、是否安全、是否符合規範的審核過程。
• 它怎麼運作:工程師寫完代碼 -> 發起 PR -> 自動測試工具檢查(過關顯示綠色勾勾) -> 資深工程師人工審查(Code Review) -> 同意後合併進主系統。
• 為什麼這則新聞會提到它:因為 AI 讓「寫代碼與發起 PR」的速度變快了 10 倍,但「人工 Code Review」的速度依然受到人類精力限制,導致審查關卡嚴重塞車,許多未經審透的代碼被倉促放行。
💬 生活化說法
這就像是一家預製菜工廠引入了大型自動化切菜機,處理食材的速度提升了十倍,源源不絕的切好菜肉被送上流水線。但是,負責在最後關頭檢查食材有沒有壞掉、裡面有沒有混入雜質的「品質檢查員(審查人員)」人數卻完全沒有增加。檢查員在巨大時間壓力下只能隨便看兩眼就放行,結果客人吃到壞肚子(系統事故爆發)的機率反而大幅上升。
📝 編輯觀察
「AI 寫程式」帶來的不是工程師的失業,而是工程師職責的轉型。未來的核心價值不再是「誰語法寫得快」,而是「誰能看出 AI 程式碼中的邏輯盲點與架構瑕疵」。過度仰賴 AI 自動化而忽視基礎稽核的團隊,終將付出昂貴的維護代價。
👥 對一般讀者的影響
對一般消費者而言,這意味著我們日常使用的各類 App、網頁或數位服務,未來可能會更頻繁地遇到突發性的小 Bug、服務中斷或系統閃退現象,因為底層系統可能充斥著尚未被完整驗證的 AI 生成代碼。
💡 我們的總觀察
把「微軟控管員工 Token 費用」、「上百家科技巨頭警告 AI 網攻」以及「AI 寫程式導致審查塞車與事故增加」這三則新聞放在一起比對,我們的觀察是:全球 AI 發展正在經歷一場殘酷的『泡沫洗禮與現實撞牆期』。
這三起事件正好從三個不同的維度,揭露了 AI 技術落地時最真實的代價:
1. 財務維度(成本失控):微軟的例子證明,AI 的算力費用是實打實的真金白銀,沒有精細化管理與明確效益轉換的 AI 應用,終將被企業財務部門喊停。
2. 安全維度(威脅升級):科技巨頭的聯名信提醒我們,當 AI 成為大眾工具時,它也同時成為了黑客最具殺傷力的武器,防禦體系的建設速度已落後於攻擊技術的演進。
3. 流程維度(驗證瓶頸):開發團隊的困境顯示,單純提升「生產速度」若沒有配套的「品質把關」,最終只是在以更高的效率製造技術垃圾與隱患。
真正值得注意的是,這並不代表 AI 技術的倒退,而是代表產業正從「盲目崇拜技術」走向「理性建立秩序」。未來的科技贏家,不會是那些只會狂吹 AI 泡沫的公司,而是能夠精準控制 Token 成本、建立堅固 AI 資安防線,並能嚴格把關內容與程式碼品質的實干型企業。
資料來源
作者:NineLife AI 編輯室
最後更新:2026年9月9日
本文由 NineLife AI 編輯室整理公開資料後撰寫,可能使用 AI 工具協助草稿整理;發布前會人工檢查來源、事實與語意。內容僅供資訊參考,不構成法律、投資、醫療、稅務或其他專業建議。
站內延伸閱讀:深度閱讀目錄|AI 工具觀察|關於 NineLife AI
留言
張貼留言
留言會先經過審核。歡迎補充觀點或來源;請勿張貼廣告、無關連結、成人、賭博、藥品或自動產生的內容。