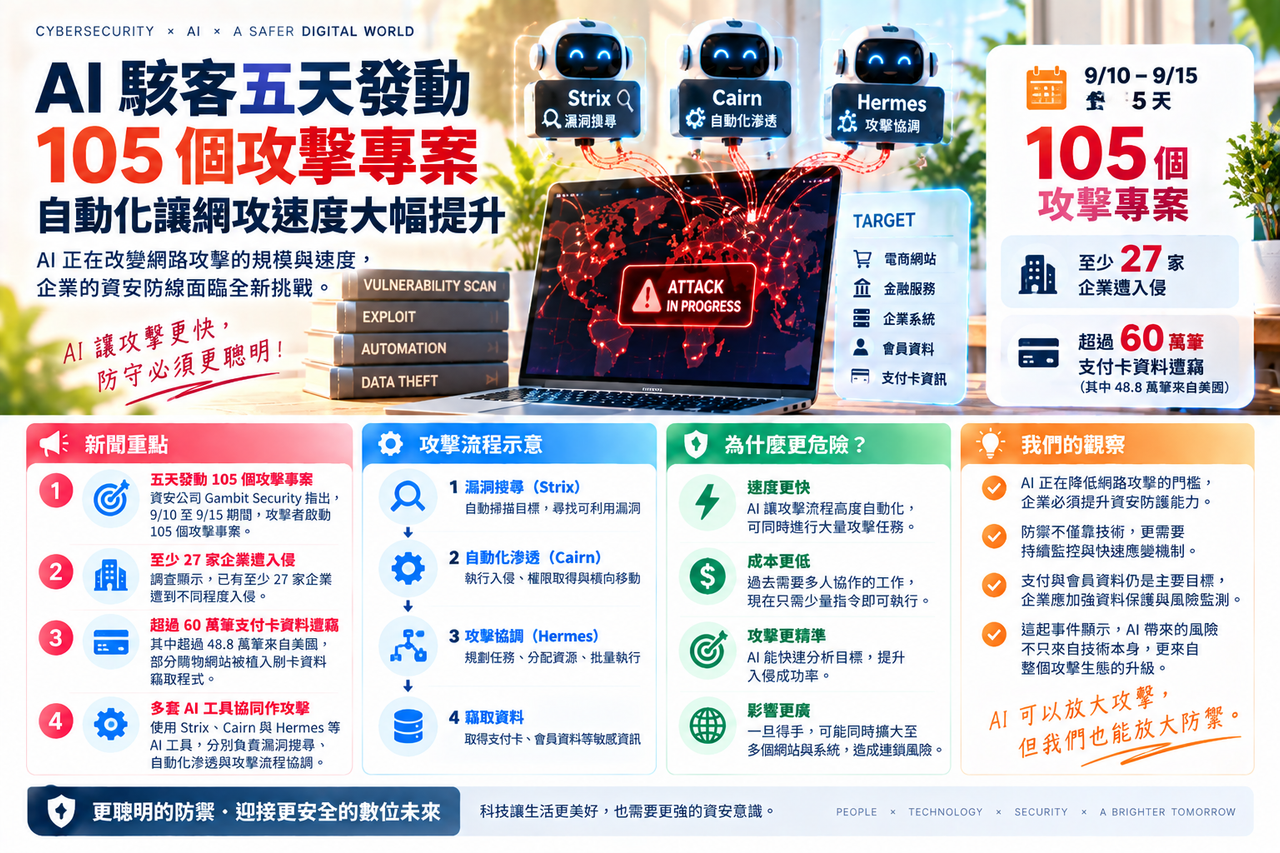
AI 自動化不只降低日常工作的成本,也可能縮短攻擊者反覆嘗試的時間。105 個攻擊專案究竟代表什麼?這篇先釐清研究數字,再看美國透明度提案和工廠導入 AI 時共通的管理問題。
105 個專案,不是 105 家都被攻破
Gambit Security 的初步調查記錄 9 月 10 至 15 日間啟動的 105 個攻擊專案,確認至少 27 家企業受到不同程度入侵,並指出兩家受害企業有逾 60 萬筆未過期支付卡資料遭竊。這是研究團隊的調查結果,並非我們獨立檢驗過受害系統。
專案數、被鎖定網站數和成功入侵數不能互換。報告仍屬初步調查,不能把觀察到的活動當成全體網路攻擊的比例;操作者使用中文,也不足以判斷國籍或政府背景。
對網店而言,最值得注意的是既有維護工作的時間差:誰知道結帳頁用了哪些外掛?誰會收到異常修改通知?出現警訊後誰有權暫停受影響功能?如果這些責任沒有分清楚,再多一份掃描報告也可能無人處理。
小店可以先整理一張結帳頁清單
把結帳流程交給維護人員一起盤點,記下付款服務、外掛或第三方程式、負責人、最近更新時間,以及停用後對訂單的影響。清單不需要包含客戶卡號或密碼,也不應為了測試而收集真實支付資料。
優先追查不認識的程式載入來源、無人維護的元件,以及與正常版本不同的結帳頁變更。若網站出現疑似外洩跡象,應聯絡網站維護與付款服務商處理,保留必要紀錄,避免自行反覆測試破壞線索。這是事件準備方法,不是只做一次就能排除所有風險的保證。
消費者則可以留意銀行交易通知,遇到不認得的扣款時,從卡片背面或銀行官方渠道聯絡處理。網站畫面看起來正常,不能單獨證明付款流程未受影響。
美國 AI 透明度提案:提出不等於生效
依參議員 Lankford 辦公室 9 月 24 日公告,四名跨黨派參議員提出 AI Systems Transparency Act(ASTA),要求揭露資料蒐集、安全措施及防止系統遭濫用等資訊,並規劃由 FTC 執行相關要求。這裡引用的是提案公告,不能當成已生效的義務。
揭露資訊與消除風險也不是同一件事。廠商可以公布測試方法,使用者仍需知道測試涵蓋哪些情境、何時做的、有哪些限制。採購時,與其只問「有沒有安全報告」,可以要求對方說明:產品更新後是否重測、重大事件如何通知、停止使用後資料如何處理。
工業 5.0:投資預測要和現場成果分開
鉅亨網 9 月 25 日報導轉述摩根士丹利對中國工業 5.0 的研究,將 AI、機器人和自主工業技術視為未來投資方向。這是媒體轉述的機構展望,本篇未取得完整研究模型,不把長期資本支出預測寫成已落實訂單。
對一間準備導入 AI 檢查產品瑕疵的工廠,宏觀投資數字不能替代現場驗證。比較實用的是先選一條產品線,記錄漏檢、誤判、人工複查時間與停線成本;還要保留模型失效時的處理方式。辨識速度提高,但誤判造成更多重工,整體效益未必增加。
這是假設的導入方法,不是特定工廠的實測。它也提醒我們,資料與設備整合的成本、維護責任及人員訓練,都應列入評估,而不是只用機器人數量判斷升級程度。
我們的觀察
攻擊調查、透明度提案和工廠自動化各有不同背景,共通的是責任不能停留在模型身上。誰決定範圍、誰檢查結果、出錯時誰能停止流程,都需要具體安排。
這篇的實際建議,是先把一個重要流程的元件、授權與負責人列清楚,再談增加自動化。對網店是結帳頁;對工廠是品質檢查;對採購者則是能夠核對的產品承諾。
延伸來源
NineLife AI 編輯室|內容核對與修訂:2026 年 9 月 26 日。本文使用 AI 協助資料核對與編修,區分來源陳述、假設案例與編輯分析;未進行產品或漏洞實測。
留言
張貼留言
留言會先經過審核。歡迎補充觀點或來源;請勿張貼廣告、無關連結、成人、賭博、藥品或自動產生的內容。